Modelo de cuantificación de la ciberseguridad y la confiabilidad para sistemas industriales
Uno de los objetivos del proyecto SOLSTICIA es crear un modelo de cuantificación de la ciberseguridad y la confiabilidad para sistemas industriales, que puedan incorporar o no elementos basados en tecnologías de analítica de datos. Además, el modelo que tenemos como objetivo crear abarca tanto el propio sistema industrial intensivo en requisitos de ciberseguridad y confiabilidad, como el ciclo de vida de ingeniería de dicho sistema. El uso previsto de este modelo de cuantificación en la industria es que el equipo de ingeniería de sistemas industriales intensivos en requisitos de ciberseguridad y confiabilidad dispongan de un punto de partida a la hora de determinar cuáles son los aspectos clave a cuantificar para conocer, monitorizar y tomar decisiones informadas en relación con la ciberseguridad y la confiabilidad de los sistemas desde fases tempranas de su ciclo de vida de ingeniería.
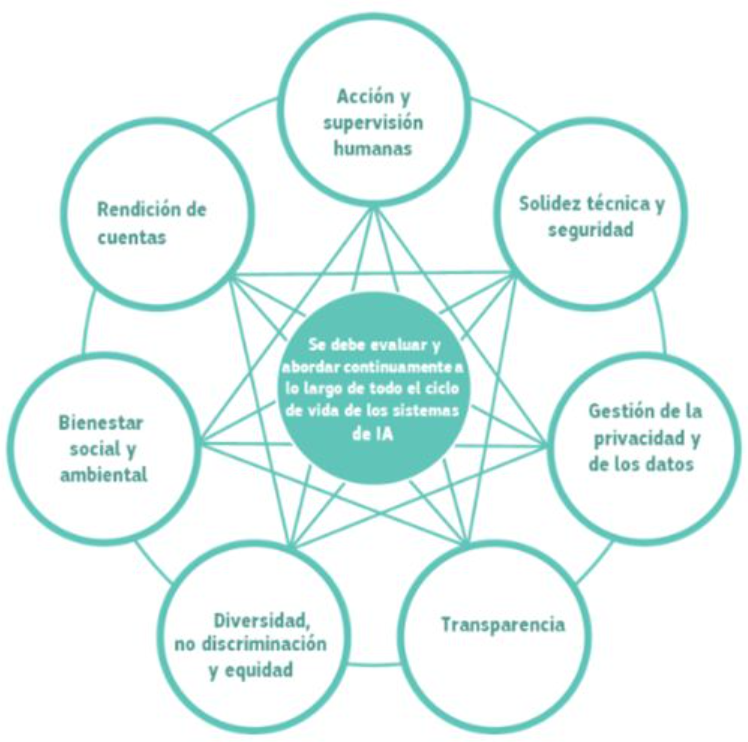
Hemos comenzado este trabajo realizando una primera iteración en la que, siguiendo un enfoque bottom-up analizamos diferentes referencias relevantes (IEC 62443, NIST 800-82, OWASP ASVS entre otras) para algunas de las empresas participantes en la tarea (Capgemini Engineering, MTP, TSK). Estas referencias se han analizado buscando su aportación desde el punto de vista de la ciberseguridad en los sistemas. Posteriormente hemos analizado un segundo tipo de referencias (Ethics guidelines for trustworthy IA, entre otras) buscando su aportación desde el punto de vista de la ciberseguridad y confiabilidad en sistemas que incorporan elementos de analítica de datos. Con los hallazgos encontrados estamos en situación de proponer una ampliación al modelo de calidad de sistemas software propuesto por ISO 25023 “Medición de la calidad de productos software y sistema”.
Tras esta primera iteración, la segunda comenzará con el análisis de otras referencias orientadas a la ciberseguridad y confiabilidad en sistemas que incorporan elementos de analítica de datos, tanto de los propios sistemas como de su ciclo de vida de ingeniería.
En este trabajo hemos participado hasta ahora un equipo integrado por personas de algunas de las empresas participantes en la tarea (Capgemini Engineering, MTP, TSK) así como Tecnalia, como centro tecnológico subcontratado por las empresas mencionadas anteriormente.
Autores: Imanol Urretavizcaya Cantera y Nuria Quintano Fernández (Tecnalia)